わっしーの独り言

駆け出しエンジニアです。技術や趣味についてたらたらと。

楽天証券の個人情報漏洩、何が危険で何を対策すべきか?

こんにちわ。駆け出しエンジニアのわっしーです。

最近は情報漏洩のニュースが日々流れていますが、特に恐ろしいニュースが入ってきました。

2026年11月17日、楽天証券が顧客情報の漏洩の可能性を公表しました。

漏洩した可能性があるのは、ログインIDだけでなく、氏名・住所・銀行口座番号・金融資産などの情報です。


個人情報が漏洩したと聞くと、証券口座から勝手にお金を引き出されるのではないか、と不安になります。

しかし、情報が漏洩したことと、その情報だけで不正取引ができることは別の話です。

そこで今回は、楽天証券の公式発表をもとに、以下の内容を整理しました。

  1. 漏洩の事実:何が起き、どの情報が漏洩したのか

  2. 漏洩内容とリスク:漏洩情報で何ができ、何ができないのか

  3. 対策:不正アクセスや詐欺を防ぐため、何をすべきか

  4. まとめ:今回の漏洩について、特に注意すべきこと

※2026年11月18日時点の情報です。想定リスクは一般的な攻撃手法をもとにした分析であり、実際に攻撃や被害が発生したことを意味しません。


1. 漏洩の事実

1-1. 何が起きたのか

楽天証券は2026年11月17日、第三者による不正アクセスによって、一部の顧客情報が外部へ漏洩した可能性があると発表しました。

項目 内容
漏洩が疑われる日 2026年11月11日
不正アクセス検知日 2026年11月16日
公表日 2026年11月17日
対象システム 楽天証券のテスト環境
対象規模 最大約447万口座と最大約1,125万口座の2区分
原因 第三者による不正アクセス。具体的な侵入原因は調査中
不正取引 本件に起因するものは確認されていない

楽天証券の説明によると、11月16日に不正アクセスの可能性を検知し、該当箇所へのアクセス遮断や修正を実施しました。その後の調査で、11月11日に情報が外部へ漏洩したおそれが判明しています。

また、報道によると、システムのアップグレードに伴い、本番環境の顧客情報をマスキングせずにテスト環境へコピーしていたとのことです。

つまり、不正アクセスだけでなく、実際の顧客情報をテスト環境で扱う際のセキュリティ管理にも問題があったと考えられます。

1-2. 何が漏洩したのか

楽天証券が公表した漏洩の可能性がある情報は、以下の2区分です。

情報 最大447万口座 最大1,125万口座
部店・お客様コード ○ ○
楽天証券ログインID ○ ○
氏名・カナ氏名 ○ ―
生年月日 ○ ―
住所・電話番号・メールアドレス ○ ―
勤務先 ○ ―
出金先の銀行名・口座番号・名義人 ○ ―
年収・金融資産(申告情報) ○ ―
商品別資産情報 ○ ―
最終ログイン日 ○ ―
パスワード・取引暗証番号 漏洩未確認 漏洩未確認

※楽天証券のログインIDは、楽天市場などで利用する楽天IDとは異なります。

※楽天証券の公式発表では2区分の対象規模を示していますが、重複・包含関係は明記されていません。一部報道では合計最大約1,572万口座分とされています。いずれも確定した漏洩件数ではありません。

重要なのは、ログインパスワードや取引暗証番号の漏洩は確認されていない一方、本人を特定できる情報や金融資産情報まで漏洩した可能性があることです。

では、これらの情報を悪用すると、具体的にどのようなことができるのでしょうか。


2. 漏洩内容とリスク

2-1. 想定される被害の全体像

今回の漏洩で想定される主なリスクは、以下の6種類です。

No. 想定される被害 悪用方法 漏洩情報だけで成立するか
① フィッシング詐欺 氏名や口座情報を使って偽メール・偽サイトに誘導 偽の連絡は可能。情報窃取には追加の操作等が必要
② 証券口座の不正取引 認証情報を追加で盗み、不正ログイン・売買を行う 原則不可
③ 本人へのなりすまし 氏名・生年月日などを本人確認に悪用 一部可能。重要操作には通常追加認証が必要
④ 投資・振込詐欺 資産状況を利用して信用させ、送金を要求 勧誘は可能。金銭被害には通常、被害者の操作が必要
⑤ 銀行口座の不正利用 口座番号を利用して不正な口座振替などを試みる 通常の出金・送金は不可
⑥ プライバシー侵害 住所・勤務先・資産情報の閲覧や二次流通 情報を取得されれば成立し得る

それぞれについて、漏洩情報でできることと、できないことを整理します。

2-2. ① フィッシング詐欺

概要

楽天証券などの金融機関を装ったメールやSMSを送り、偽サイトで認証情報を入力させる攻撃です。

漏洩情報でできること

  • 氏名やログインIDを用いて、本人向けの偽メールを作成する。

  • 金融資産や口座情報に言及し、金融機関からの連絡だと信用させる。

  • メール・SMS・電話などで本人へ直接接触する。

漏洩情報だけではできないこと

  • パスワードなどを入手せずに、通常のログイン認証を突破すること。

  • 偽メールを送るだけで、証券口座の売買や出金を行うこと。

被害に至る条件

利用者が偽サイトへ認証情報を入力するなどして、攻撃者に追加の情報を渡してしまうことです。

2-3. ② 証券口座の不正取引

概要

証券口座を乗っ取り、本人の許可なく株式などの売買や出金を行う攻撃です。

漏洩情報でできること

  • 楽天証券のログインIDを特定する。

  • 資産情報が漏洩した利用者について、攻撃対象を選別する。

  • フィッシングなどで追加の認証情報を盗む攻撃を仕掛ける。

漏洩情報だけではできないこと

  • パスワードやパスキー認証などを突破せずにログインすること。

  • 必要な取引認証を突破せずに売買すること。

  • 出金に必要な手続きを省略して、自由に資金を引き出すこと。

被害に至る条件

追加の認証情報を盗む、認証手続きを突破するなどの条件が必要です。

また、楽天証券では出金先口座が事前登録した本人名義の口座に制限されており、第三者名義の口座へ自由に出金できるわけではありません。

ただし、不正な売買自体によって損失が生じる可能性はあるため、出金できないからといって安全とは限りません。

2-4. ③ 本人へのなりすまし

概要

氏名・生年月日・住所などの個人情報を利用し、本人を装って各種サービスへの問い合わせや手続きを行う攻撃です。

漏洩情報でできること

  • 本人を名乗って金融機関などへ問い合わせる。

  • 生年月日や住所など、本人確認で尋ねられ得る質問に回答する。

  • 登録情報の変更やパスワード再設定を試みる。

漏洩情報だけでは通常できないこと

  • ワンタイムパスワードやパスキーなどの追加認証を突破すること。

  • 本人確認書類や電子的本人確認が必要な手続きを完了すること。

  • 楽天証券の出金先口座を自由に変更すること。

被害に至る条件

サービス側の本人確認が漏洩情報のみで成立する場合や、追加の認証手段まで突破された場合です。

ただし、本人確認の仕組みはサービスごとに異なります。楽天証券の口座だけでなく、他サービスでの悪用にも注意が必要です。

2-5. ④ 投資・振込詐欺

概要

金融資産や保有商品などの情報を利用して相手を信用させ、投資や振込を要求する詐欺です。

漏洩情報でできること

  • 資産状況を参考に、攻撃対象を選別する。

  • 保有商品や銀行口座に関する情報を提示し、本物の担当者だと信用させる。

  • 偽の投資案件や手続き費用などを案内する。

漏洩情報だけではできないこと

  • 本人の銀行口座から自由に送金すること。

被害に至る条件

利用者が偽の案内を信用し、送金や契約を実行してしまうことです。

今回、金融資産や商品別資産情報まで漏洩した可能性があるため、特に警戒したいリスクです。

2-6. ⑤ 銀行口座の不正利用

概要

漏洩した銀行口座情報を利用し、預金の不正利用を試みる攻撃です。

漏洩情報でできること

  • 銀行名・口座番号・口座名義人を把握する。

  • 不正な口座振替の申込みを試みる。

  • 実際の銀行口座情報を使った偽の請求や振込案内を作成する。

漏洩情報だけでは通常できないこと

  • ATMから現金を引き出すこと。

  • インターネットバンキングにログインして送金すること。

  • 適切な本人確認が必要な口座振替を完了すること。

被害に至る条件

銀行側の認証を突破するか、本人確認が不十分なサービスを悪用する必要があります。

銀行口座番号が漏洩しただけで、直ちに預金を引き出されるわけではありません。

2-7. ⑥ プライバシー侵害

概要

住所・勤務先・金融資産などの情報が第三者に知られたり、別の目的で利用されたりするリスクです。

漏洩情報でできること

  • 住所や勤務先などから本人を特定する。

  • 申告された年収・金融資産や商品別資産情報を把握する。

  • 情報を第三者へ共有・転売する。

  • 別の漏洩情報と組み合わせ、より詳細な個人情報を作成する。

漏洩情報だけではできないこと

  • 現時点の正確な資産残高や、その後の全取引履歴まで継続的に把握すること。

被害に至る条件

第三者が実際に情報を取得・閲覧・利用することです。

他のリスクとは異なり、利用者が何も操作しなくてもプライバシー侵害が発生する可能性があります。


3. 対策

ここまで6種類のリスクを整理しましたが、対策は大きく次の2種類に分類できます。

  1. セキュリティ設定: 不正アクセスの防止、被害の抑制、不正操作の早期発見

  2. 日常的な詐欺対策: 攻撃者からの連絡や誘導による被害の防止

3-1. セキュリティ設定

セキュリティ設定は、その役割によってさらに3段階に分類できます。

  • 侵入防止: 不正ログインを防ぐ。

  • 被害抑制: 不正ログインされても、危険な操作を制限する。

  • 早期発見: 不正ログインや注文に速やかに気付く。

分類 対策 目的 対応リスク
侵入防止 A. パスキー認証 フィッシングによる認証情報窃取に強い認証方式で不正ログインを防ぐ ①②
侵入防止 B. パスワードの使い回し防止 他サービスからの認証情報流出に備える ②③
被害抑制 C. 出金先変更ロック 攻撃者による出金先の変更を制限する ②③
被害抑制 D. 取引・出金制限 不正な売買や出金を制限する ②
早期発見 E. ログイン通知 身に覚えのないログインに気付く ②
早期発見 F. 注文通知 身に覚えのない注文に気付く ②
早期発見・被害抑制 G. 銀行の入出金通知・認証設定 銀行口座の不正利用を検知・抑制する ④⑤

中でも、楽天証券で設定できる以下の機能は確認しておきたいところです。

A. パスキー認証

パスキーは、従来のパスワードに代わる認証方式です。

偽サイトで認証情報を盗もうとするフィッシングに強く、攻撃者がログインIDを知っていても、不正ログインを困難にできます。

楽天証券もパスキー認証の必須化を進めており、未設定の場合は設定を推奨しています。

C. 出金先変更ロック

楽天証券ではカスタマーサービスセンターへ問い合わせすることにより、出金先口座の変更機能にロックをかけられます。

これにより、万一アカウントを乗っ取られた場合でも、出金先を変更されるリスクを下げられます。

楽天証券には、そもそも本人以外の名義の銀行口座へ出金先を変更できない仕組みもありますが、変更ロックはさらに追加できる防御です。

なお、ウェブや自動音声ダイヤルで取引・サービスの一時停止を設定した場合にも、出金先口座の変更が制限されます。

ただし、出金先変更のみのロックと、取引全体の一時停止は異なるため、必要な制限を選択することが重要です。

D. 取引・出金の一時停止

楽天証券では、ログイン、取引、出金などの機能を一時的に制限できます。

長期間取引を行わない場合などには、不正操作の被害を抑える対策になります。

一方、通常の売買や出金にも影響するため、利用状況に応じた設定が必要です。

E. ログイン通知

楽天証券には、口座へログインが行われた際に、登録メールアドレスへ通知する機能があります。

2025年6月1日から全顧客に適用されていますが、利用者自身で解除することも可能です。

そのため、現在の設定が「利用する」になっていることと、通知先のメールアドレスが受信可能であることを確認します。

通知が届けば、身に覚えのないログインに早期に気付けます。

ただし、ログイン通知は不正ログイン自体を防止する機能ではありません。

F. 注文通知

楽天証券では、注文の受付・訂正・取消が完了した際にメールで通知する機能があります。

注文通知は利用者自身による設定が必要であり、商品ごとに通知の有無を選択します。

この機能を有効化しておけば、身に覚えのない注文があった場合に早期発見できます。

約定後に気付くよりも、注文段階で異変を発見できる可能性がある点がメリットです。

ただし、通知が届いた時点ですでに約定している場合もあり、通知自体が取引を停止するわけではありません。

3-2. 日常的な詐欺対策

セキュリティ設定だけでは、利用者自身をだまして送金させる攻撃などは防ぎきれません。

そのため、日常的な詐欺への対策も必要です。

対策 目的 対応リスク
H. メール・SMS内のリンクからログインしない 偽サイトへの誘導を防ぐ ①②
I. パスワード・認証コードを他人に伝えない 追加の認証情報を盗まれることを防ぐ ①②③
J. 個人情報を知っている相手でも信用しない 金融機関を装ったなりすましを見破る ①③④
K. 投資勧誘や振込指示を公式の別経路で確認する 金銭詐欺を防ぐ ④
L. 不審な本人確認や追加情報の要求に応じない なりすましや情報の追加窃取を防ぐ ③⑥
M. 取引履歴・銀行口座の入出金を確認する 不正利用を早期発見する ②⑤

今回特に重要なのは、本物の個人情報を知っていることが、相手が本物である証拠にはならないという点です。

例えば、楽天証券を名乗る電話で、自分の名前だけでなく銀行口座や保有資産まで言い当てられたとしても、相手を信用してはいけません。

楽天証券は、今回の事案について送信するメールにはURLを記載せず、電話で個人情報やログインに関する情報を尋ねることもないと案内しています。

不審な連絡を受けた場合は、その連絡で案内されたリンクや電話番号を使わず、公式アプリや自分で確認した公式サイトから問い合わせることが重要です。

3-3. リスクと対策の対応一覧

最後に、2章で整理した6種類のリスクと、3章の対策を対応づけます。

想定される被害 セキュリティ設定 日常的な詐欺対策
① フィッシング詐欺 A H・I・J
② 証券口座の不正取引 A・B・C・D・E・F H・I・M
③ 本人へのなりすまし B・C(対象となる口座操作の防御) I・J・L
④ 投資・振込詐欺 G(銀行口座の保護・検知) J・K
⑤ 銀行口座の不正利用 G M
⑥ プライバシー侵害 漏洩済み情報の保護は困難 L(二次被害の防止)

このように、リスクによって有効な対策は異なります。

不正ログインや不正取引については、パスキー認証や出金先変更ロックなど、技術的な設定による防御が中心になります。

一方、フィッシングや投資詐欺については、攻撃者が利用者をだますことを狙っているため、日常的な確認が重要です。

また、ログイン通知や注文通知は攻撃自体を防止するものではありませんが、万一不正アクセスが成功した場合にも被害を早期発見できる点で有効です。


4. まとめ

今回の楽天証券の情報漏洩について、重要なポイントは3つです。

① 漏洩した情報だけで、直ちに不正取引・不正出金ができるわけではない。

楽天証券は、ログインパスワードや取引暗証番号の漏洩を確認しておらず、今回の事案に起因する不正ログインや不正取引も確認していません。

不正取引を成立させるには、通常、追加の認証情報の窃取や認証の突破が必要です。

② 一方で、個人情報や金融資産情報を利用した二次的な詐欺には注意が必要。

今回の漏洩では、氏名や住所に加えて、銀行口座番号や金融資産、商品別資産情報まで含まれている可能性があります。

そのため、攻撃者が実際の個人情報を使い、金融機関の担当者などを装って信用させることが考えられます。

③ 対策は、セキュリティ設定と日常的な詐欺対策の2つ。

セキュリティ設定では、パスキー認証によって侵入を防ぎ、出金先変更ロックや取引制限によって被害を抑え、ログイン通知・注文通知によって不正操作を早期発見することが重要です。

そのうえで、金融機関を名乗る連絡については、相手が本物の個人情報を知っていたとしても信用せず、公式の別経路から確認することを習慣にします。

設定で防げるリスクは仕組みで防ぎ、それでも防ぎきれない詐欺には日常的な確認で備える。

今回の情報漏洩を受け、まずは自身の漏洩対象情報を確認し、楽天証券のセキュリティ設定を見直しておきたいと思います。


参考資料
 

Codex Remoteは安全なのか?

こんにちは。駆け出しエンジニアのわっしーです。


遅ればせながら、Codexの新規機能である「Codex Remote」を知りました。

openai.com


これは、自宅にあるローカル端末で動くCodexを、手元のスマホから遠隔操作できるというものです。

ローカル端末を立ち上げておけば、いつでもCodexを使って開発を進められる優れた機能です。

これにより、Codexを動かしてから外出し、帰宅後に見てみたらユーザーによる承認待ちで全く開発が進んでいない、ということを防げます。また、出先から成果物を見て改善指示を出せるので、Codexの無駄な待機時間を大幅に減らせます。

便利な一方で、AIを遠隔操作できるとなると、これは安全なのだろうか?という懸念がありました。

そこで、Codex Remoteが安全か調べてみました。


結論から言うと、Codex Remoteは安全性の高い仕組みを採用しています。

ただし、設定と使い方には注意が必要です。

ここから、詳細を見ていきましょう。


1. 安全とは何か?

問いは、Codex Remoteが安全か、でした。

では、「安全」とは何でしょうか。

全く危険なことが生じ得ないことでしょうか。

ここまで極端だと、歩くことであっても転倒のリスクがあるため、不安全となってしまいます。

そこで、ここでは「安全」の判断基準として、一般にセキュリティレベルの高いシステムで採用されている技術や対策が施されているか、そして、万が一攻撃された際の被害範囲を制限できるか、を採用します。

安全か否かの判定基準ができたので、次は危険性を洗い出します。

まず、遠隔操作システムであるため、ローカル端末が外部からの通信を受け付けるために、ポートを公開しているかが確認事項となります。

また、アカウントのなりすましをどう防ぐのかも重要です。

さらに、AIエージェントを操作するため、AIが意図しない挙動をした際の影響範囲も把握しておきたいところです。

最後に、システムとして安全に設計されていても、脆弱性が発見される可能性はあります。その際の影響範囲についても確認する必要があります。

つまり、確認すべきは次の4点です。

確認事項 確認する内容
① 通信経路 外部から直接アクセスできるか
② 認証 なりすましを防げるか
③ AIの権限 AIはどこまで操作できるか
④ 脆弱性 権限制御を突破された場合、どこまで被害が及ぶか


2. Codex Remoteはどのように安全性を確保しているのか?

① 通信経路:ローカル端末を直接公開しない

まずは、通信経路を確認します。

遠隔操作を実現する方法として、外部から自宅PCへ直接接続する方法があります。しかし、この方法では外部からの通信を受け付けるために、ルーターのポート転送などの設定が必要となる場合があります。

当然、公開された通信経路は攻撃の入り口にもなり得ます。

では、Codex Remoteはどうなっているのでしょうか。

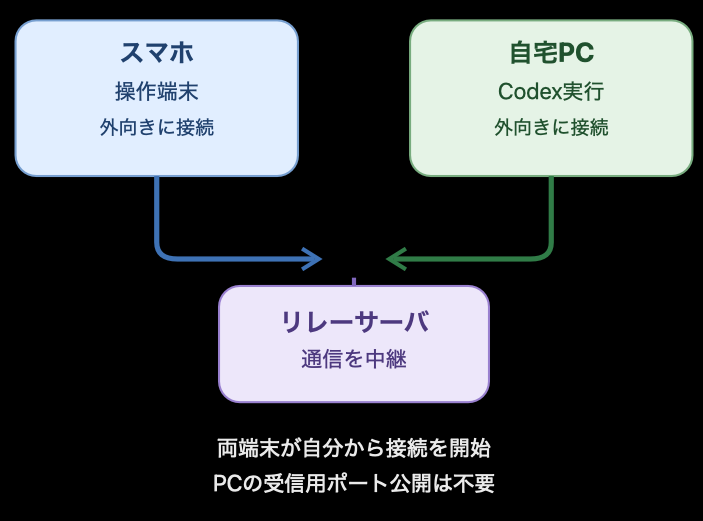
OpenAIの公式資料によると、Codex Remoteは「安全なリレーレイヤー(Secure Relay Layer)」という仕組みを採用しています。

これは、スマホとローカル端末がインターネット越しに直接接続するのではなく、OpenAIのリレー基盤を経由して通信する仕組みです。

Codex Remoteの通信経路

この方式では、ローカル端末をインターネットに直接公開する必要がありません。つまり、遠隔操作のために自宅PCのポートを外部公開する必要がなくなります。

これは、セキュリティ上の大きな利点です。

なお、外部との通信にはアウトバウンド通信を利用する方式が考えられますが、公式資料では通信開始方向の詳細までは確認できませんでした。

そのため、「アウトバウンド通信のみ」とは断定できませんが、少なくともローカル端末をインターネットへ直接公開しないことは確認できました。


② 認証:アカウントと端末の両方を確認する

次は、アカウントのなりすましについて確認します。

仮に攻撃者が自分のChatGPTアカウントを乗っ取った場合、その攻撃者も自宅PCを遠隔操作できてしまうのでしょうか。

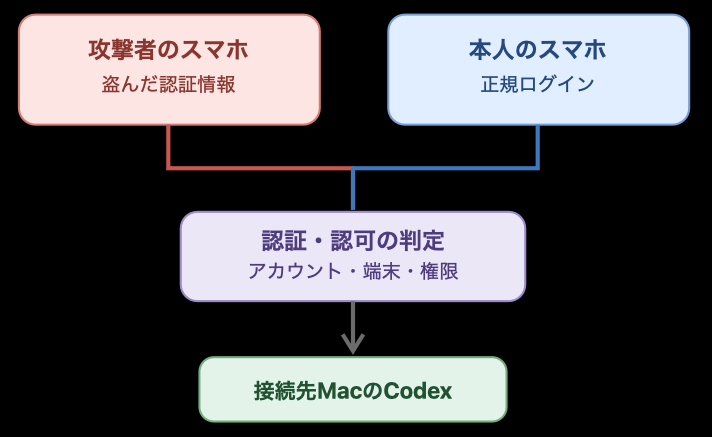
Codex Remoteでは、アカウントによる認証に加えて、端末同士をペアリングする仕組みが採用されています。

具体的には、初期設定時にローカル端末で表示されたQRコードをスマホから読み取り、接続を許可します。

その際、同じChatGPTアカウントとワークスペースを利用していることが確認され、必要に応じて多要素認証(MFA)なども求められます。

Codex Remoteでの認証・認可

つまり、アカウント情報を入手しただけで、未登録の端末から直ちに遠隔操作できる仕組みではありません。

ただし、正規の接続済み端末や認証済みセッションが乗っ取られれば、不正操作される可能性は残ります。

とはいえ、アカウント認証だけに頼らず、接続端末も確認する仕組みは、安全性を高める対策として評価できます。


3. それでも危険性は残る

ここまで確認した限り、Codex Remoteには安全性を高める対策が施されていることが分かりました。

しかし、これで全ての危険性がなくなったわけではありません。

特に注意したいのは、万が一攻撃された際に、どこまで操作され得るかという点です。

ここでは、2つのケースを考えます。


① 正規の遠隔操作機能を悪用された場合

一つ目は、攻撃者が接続済み端末などを乗っ取り、正規の遠隔操作機能を利用できるようになった場合です。

この場合、攻撃者はAIに指示を出せる可能性があります。

ただし、AIができることは、Codexに設定された権限によって制限されます。

例えば、Codexには、ファイルの読み取りだけを許可する設定や、作業領域内の書き込みを許可する設定などがあります。

そのため、適切に権限を制限しておけば、不正操作された場合でも、被害範囲を小さくできる可能性があります。

一方、AIに広い権限を与えていれば、それだけ被害も大きくなり得ます。


② 脆弱性によって権限制御を突破された場合

二つ目は、Codexや関連アプリの脆弱性を悪用された場合です。

こちらは一つ目と異なり、AIに設定された権限制御そのものを突破される可能性があります。

例えば、脆弱性を通じてローカル端末上で任意のコードを実行できる場合、その実行プロセスの権限によっては、通常のCodexの操作範囲を超えてアクセスされる恐れがあります。

もちろん、全ての脆弱性でこのようなことができるわけではありません。

しかし、このケースでは、AIの権限だけでなく、ローカル端末のOSユーザーが持つ権限も被害範囲を左右します。

つまり、正規の遠隔操作機能を悪用される場合と、脆弱性によって権限制御を突破される場合では、想定すべき被害範囲が異なります。


4. どのような対策をすればよいのか?

ここまでの調査を踏まえると、重要な対策は次の3つです。

  • AIの権限を必要最小限にする:開発に必要なフォルダや操作だけを許可し、無制限のアクセスは避けます。

  • ローカル端末のOSユーザー権限を制限する:必要に応じてCodex専用の標準ユーザーや隔離された開発環境を利用します。

  • 基本的なセキュリティ対策を実施する:OSやアプリを最新に保ち、多要素認証を有効にし、不要な端末の接続を解除します。

ここで難しいのは、前二つの対策が利便性を下げる可能性があることです。

例えば、AIの権限を狭めれば、その都度ユーザーの承認が必要になり、開発が止まりやすくなることがあります。

また、専用のOSユーザーを利用すれば、普段の開発環境をそのまま使うことが難しくなる場合もあります。

つまり、セキュリティと利便性にはトレードオフがあります。


5. 結論:被害を許容できる範囲で便利に使おう

改めて、Codex Remoteは安全なのでしょうか。

今回調べた範囲では、安全性の高い仕組みが採用されていると判断できます。

特に、ローカル端末を直接インターネットへ公開しない通信方式と、アカウント認証に加えた端末ペアリングは重要な対策です。

しかし、アカウントや端末の乗っ取り、ソフトウェアの脆弱性などによるリスクがなくなるわけではありません。

そこで重要なのは、被害が発生する可能性を下げるとともに、万が一の場合でも、被害を許容できる範囲に収めることです。

例えば、趣味の開発であれば、AIが操作できる範囲をその開発環境に限定し、バックアップを取っておけば、被害を許容できるかもしれません。

一方、仕事上の機密情報などを取り扱うのであれば、より厳しい制限が必要となります。

結局のところ、AIに付与する権限を制限すれば安全性は高まりますが、その分だけ利便性は下がります。

大切なのは、自分が許容できるリスクを見極め、その範囲で利便性を最大化することです。

Codex Remoteは、適切に設定すれば、AIによる開発の生産性を大きく高められる機能です。

被害を受けてもよい範囲を設定した上で、安全に、そして便利に使っていきたいと思います。


参考資料

マレスカシティがこれからも勝ち続ける理由

こんにちは。駆け出しエンジニアのわっしーです。


マレスカ率いるマンチェスター・シティが止まりません。

プレミアリーグ開幕から7戦全勝。

結果だけを見れば、文句なしのスタートです。

しかし、直近のサンダーランド戦では、そんなシティの明確な弱点が見えました。

それが、自陣に押し込まれた際の守備です。


マレスカシティは、自陣に押し込まれるとDFラインをペナルティエリアのライン付近に揃えます。

特徴的なのは、そこからです。

相手がDFラインの背後へ走り込んでも、基本的にはラインを崩さない。

相手について下がるのではなく、ラインを揃えたままオフサイドを狙います。

サンダーランドはこのハイラインの裏を突き、シティは似たような形から3失点しました。

下記のブログでも書いていますが、コミュニティシールドでのアーセナル戦で露呈した、押し込まれた時の守備の脆さが原因です。


wassychang.hatenablog.com


ここまで明確に弱点を見せてしまうと、

「これから他のチームにも同じことをされるのではないか」

という不安が出てきます。

それでも僕は、マレスカシティはこれからも勝ち続けると考えています。

その理由を「相手」「戦術」「選手」の3つから考えてみます。


1. 弱点が分かっていても、意外と相手は狙ってこない

まず一つ目は、相手側の問題です。


ここまでシティのこの弱点を明確に突いたチームは、それほど多くありません。

プレミアリーグ7試合ではサンダーランドのみ。

さらにコミュニティシールドまで広げればアーセナルも弱点を突いてきました。

逆に言えば、これだけ分かりやすい弱点がありながら、実際にそこを突いてきた相手は限られています。


もちろん、これからサンダーランド戦を参考にするチームは増えるかもしれません。

それでも、弱点を知っていることと、実際にそれを突けることは別です。

まずシティを自陣まで押し込まなければ、この状況自体を作れません。

そこからラインの背後へ走り込み、適切なタイミングでパスを出す必要もあります。

普段とは違う攻撃をシティ戦だけで実行しようとしても、簡単にできるものではありません。

攻略法が存在していても、すべてのチームが攻略できるわけではない。

これが一つ目の理由です。


2. マレスカは柔軟。それでも、この守備は変えるのか

二つ目が、今回一番注目したいポイントです。

マレスカは、決して戦術に柔軟性がない監督ではありません。

むしろ、ここまでの試合を見る限り、かなり多くの戦術を使い分けています。


例えばハイプレス。

相手のCBを狙うのか、SBを狙うのか。

相手によってプレスの狙い所を変えています。

ビルドアップでも同じです。

SBを2人とも上げ、ボランチを最終ラインまで下げて後ろ3枚を作ることもある。

一方で、SBを片方だけ上げて、ボランチを中盤に残すこともある。

つまり、

「自分の戦術に固執して、同じことしかできない監督」ではない。

ここは重要だと思います。


だからこそ、逆に不思議なのが自陣での守備です。

他の部分では相手や状況に合わせて戦術を変えるのに、自陣に押し込まれた際には、PAライン付近にDFラインを揃える守備をかなり徹底しています。

裏へ走られても簡単には下がらない。

一人がついていけばライン全体が崩れる危険がある以上、個人判断にも限界があります。

つまり、これは偶然生まれた弱点というより、マレスカが意図して採用している戦術が抱えるリスクだと考えた方が自然です。

おそらくマレスカとしては、背後を取られるリスクよりも、DFラインを下げて相手をペナルティエリア内へ入れてしまうことの方を嫌っているのでしょう。

問題は、それを相手に狙われても続けるのか。


ここが非常に気になります。

これだけ他の戦術を使い分けられる監督なのだから、当然この守備にも手を加えることはできるはずです。

サンダーランド戦での繰り返しの失点を踏まえても、現在の形を続けるのか。

それとも、対策してくる相手が増えれば変えるのか。

戦術を変えられるかではなく、あえてこの戦術だけは変えないのか。

ここが今後のマレスカを見る上で、一つのポイントになりそうです。


3. 最後は選手の質で解決できる

そして三つ目が、選手の質です。

シティには戦術上のリスクを、個人で補える選手がいます。

例えばディアスやグエイ。

基本的にはラインを維持しながらも、本当に危険な場面では相手についていく。

戦術を守ることと、目の前の危険を消すこと。

その判断を選手自身が行っているように見えます。

もちろん、これには問題もあります。

一人だけ下がればラインが崩れる。

だから「危なければ誰かがついていけばいい」という単純な話ではありません。

それでも、戦術だけでは処理できない状況で最後に頼れるのは、選手個人の判断と能力です。


そしてシティにはもう一つ強みがあります。

必要なら、その戦術に合った選手を補強できることです。

エンソを獲得できたことからも、マレスカはクラブ首脳陣から信頼を得ているように見えます。

現在の守備を続けるために別のタイプのDFが必要なら、今後そこを補強する可能性もあるでしょう。

戦術を修正する。

選手の判断でカバーする。

必要なら選手そのものを補強する。

シティには複数の解決策があります。


バルセロナ相手でも、この守備を続けるのか

ただし、この弱点を放置しても問題ないとは思っていません。

特に気になるのが、チャンピオンズリーグのバルセロナ戦です。

バルセロナも高いラインを敷きながら戦うチームであり、前線には背後への抜け出しを得意とする選手がいます。

そんな相手に対しても、PAライン付近にDFを揃え、裏へのランニングに対してラインを維持するのか。

もし現在の守備をそのままぶつければ、かなり失点の危険があると思っています。


そして、より大きな問題は他チームにも対策され始めた場合です。

今はシティの弱点を突くチーム自体が少ない。

しかし、サンダーランド戦のような試合が一つの攻略例となり、同じ方法を採用するチームが増えたらどうなるのか。

そこでマレスカが守備を変えなければ、シティは失点を受け入れた上で、それ以上に点を取る必要が出てきます。

いわば殴り合いです。

今のシティなら、それでも勝てる試合は多いでしょう。

ただ、それをシーズン通して続けられるのかは別の話です。


弱点がある。それでも勝ち続ける

マレスカシティには、明確な弱点があります。

しかも、それは偶発的なものではありません。

相手をペナルティエリアへ入れないためにラインを維持するという、自分たちの守備戦術そのものから生まれている弱点です。

それでも僕がシティは勝ち続けると考える理由は3つあります。

そもそも、この弱点を狙える相手がそれほど多くないこと。

マレスカ自身は、他の局面では戦術をかなり柔軟に使い分けていること。

そして、最後には選手の質と補強によって問題を解決できること。

だから、弱点が見つかったこと自体をそこまで悲観する必要はないと思っています。


むしろ僕が見たいのは、その先です。

マレスカはこれだけ柔軟に戦術を使い分けながら、なぜこの守備にはこだわるのか。

そして、同じ弱点を繰り返し突かれたときにも、そのこだわりを貫くのか。

それとも変えるのか。

マレスカの守備戦術が変わるのか。

これからのシティを見る上で、ここに注目していきたいと思います。

プレシーズンから見えてくるマレスカシティの伸び代

こんにちは。駆け出しエンジニアのわっしーです。

マレスカ率いる新生マンチェスター・シティが、コミュニティシールドでアーセナルに0-3で敗れました。

スコアだけを見れば完敗です。

試合内容を見ても、気になるところはいくつもありました。

  • 攻撃では、WGの突破力への依存が大きいこと
  • 守備では、押し込まれた際に守備ラインが崩れ、簡単にチャンスを作られてしまうこと

「このままで大丈夫なのか」と不安になる内容だったと思います。

ただ、ここで一つ考えたいことがあります。

そもそも、今シーズンのシティにどこまで求めるべきなのでしょうか。

監督が代わったばかりのチームに、いきなりプレミアリーグ優勝を求めるのは少し酷です。

今回はプレシーズンから見えた課題を整理しながら、マレスカシティの現在地と、今シーズンどこまで期待できるのかを考えてみます。


1. 今シーズン、マレスカに何を求めるのか

まず、シティ経営陣が考えている今シーズンの目標を推定します。

僕は大きく2つあると考えています。

1つ目が、CL出場権の獲得。

そして、

2つ目が、ボールを支配する「シティのサッカー」を継続すること。

もちろんシティである以上、優勝を目指してほしい気持ちはあります。

ただ、ペップからマレスカへ監督が代わった最初のシーズンです。

戦術も変われば、選手に求められる役割も変わります。

そんな状況で「優勝できなければ失敗」とするのは、さすがにハードルが高いでしょう。

一方、現在の選手層を考えれば、CL圏まで逃してしまうのは許容しづらい。

また、順位だけを確保できれば何でもいいわけでもありません。

ペップ時代に築いた、ボールを保持して相手を押し込み、試合そのものを支配するサッカー。

これもシティが継続していくべきものだと思っています。

つまり今シーズンは、

「CL圏を確保しながら、シティらしいサッカーを次の監督へ引き継ぐ」

ことが最低限の成功ラインではないでしょうか。


2. チームを強くする3つの要素

では、この2つの目標を達成するために何が必要なのでしょうか。

監督がチームを強くする要素を大きく分けると、僕は次の3つだと考えています。

選手の質、戦術の質、戦術の浸透度です。

どれだけ優れた戦術を考えても、それを実現できる選手がいなければ成立しません。

逆に優れた選手を集めても、チームとしてどう戦うのかが整理されていなければ、安定して勝つことは難しい。

そして、選手と戦術が揃っていても、それを選手たちが理解し、ピッチ上で実行できなければ意味がありません。

プレシーズン4試合とコミュニティシールドを見る限り、この3つすべてが「プレミア優勝」という基準ではまだ足りていないと思います。

しかし、今シーズンの目標をCL圏と考えるなら、見え方は変わってきます。


3. 選手の質は、本当に足りないのか

まず選手の質です。

プレミア優勝を目指すのであれば、現在のメンバーには不安があります。

特に中盤です。

全盛期のシティは、相手が誰であろうと中盤で優位に立ち、ボールを保持しながらゲームをコントロールできました。

今のチームが同じことをできるかと言われれば、疑問が残ります。

ただし、CL圏が目標なら話は別です。

現在のシティの選手の質が、プレミアリーグで4位以内を狙えないほど低いとは思えません。

つまり、今シーズンについては、

「選手の質が足りないから勝てない」

という言い訳はできません。

では、マレスカが解決すべきなのは何なのでしょうか。

次に、戦術について考えていきます。


4. WG頼みの攻撃は、本当に悪いのか

現在の攻撃で最も気になるのは、WGへの依存です。

相手を押し込んだ後、最後はWGにボールを渡し、1対1で突破してもらう。

もちろん実際の攻撃はそこまで単純ではありません。

ただ、最後の局面を個人の突破力に頼っている印象は強くあります。

プレミア優勝を目指すチームの攻撃として考えると、少し物足りません。

WGの調子が悪ければ攻撃全体が停滞する可能性がありますし、相手には簡単に1対1を作らせてもらえないこともあります。

ただ、ここでも今シーズンの目標に立ち返ってみます。

CL圏を獲得するために最も重要なのは、アーセナルのような優勝候補を毎回圧倒することではありません。

まず必要なのは、格下相手に着実に勝ち点3を取ることです。

シティがボールを保持して相手を押し込み、WGに何度も1対1を仕掛けさせる。

相手との選手の質に差があるのであれば、それだけでも十分に得点は生まれるでしょう。

そう考えると、現在のWG頼みの攻撃は、

「優勝するための攻撃としては物足りないが、CL圏を取るための攻撃としては成立する」

のではないでしょうか。

少なくとも、今すぐ大幅に作り直さなければならないほどの問題ではないと思います。


5. 本当に怖いのは、押し込まれたときの守備

一方で、早急に改善してほしいのが守備です。

特に気になるのが、相手に押し込まれて撤退守備になったときです。

コミュニティシールドでも、守備ラインが揃わず、相手の選手を簡単にフリーにしてしまい、結果として3失点しています。

前からプレスをかけてボールを奪えている間はいい。

問題は、そのプレスを突破された後です。

攻撃のWG依存とは違い、こちらは相手のレベルにかかわらず失点につながります。

格下相手でも、90分間ずっと押し込み続けられるわけではありません。

数少ない相手の攻撃を簡単に失点へつなげてしまえば、取りこぼしは増えていきます。

CL圏を目指す上で、こちらの方がよほど危険です。

ただし、救いもあります。

昨シーズンのシティは、撤退守備になった瞬間に崩壊するチームではありませんでした。

つまり、マレスカが全く新しい守備戦術をゼロから作る必要はないと思っています。

極端に言えば、

昨シーズンできていた守備に戻すだけでもいい。

マレスカ独自の守備を作り上げるのは、その後でも構いません。


6. 戦術が浸透していないのは当たり前

もう一つ、プレシーズンを見て気になるのが戦術の浸透度です。

パス回しが噛み合わない。

プレスが連動しない。

選手同士の立ち位置が微妙にずれる。

こうした場面はまだ多くあります。

ただ、ここについてはあまり心配していません。

というより、プレシーズンの段階で新監督に完成度まで求めるのは酷でしょう。

ペップのサッカーですら、一朝一夕で完成したわけではありません。

新しい監督が入り、新しい立ち位置、新しいボールの動かし方、新しいプレスを選手たちに覚えさせている途中です。

ここは時間が解決してくれると信じたいところです。


だからこそ、現在見えている問題をすべて同じように扱うべきではありません。

WGに依存した攻撃は、今シーズンの目標を考えれば許容できる。

パス回しやプレスの連動不足は、時間を与えていい。

しかし、撤退守備の崩れだけは失点に直結するため、すぐに改善する必要がある。

そう整理すると、マレスカが今すぐ解決しなければならない問題は、意外と少ないのではないでしょうか。


7. 今すぐ直すべきは、守備だけ

プレシーズンを見る限り、マレスカシティはまだ完成には程遠いチームです。

プレミア優勝を基準に考えれば、選手の質も、攻撃戦術も、戦術の浸透度も足りません。

ただし、今シーズンの目標を、

CL圏の獲得と「シティのサッカー」の継続

と考えるなら、評価は大きく変わります。

選手の質は十分。

WGを生かした攻撃も、格下から勝ち点を積み上げるには十分な武器になる。

ボールを保持しようとする方向性も見えている。

戦術の細かな連携は、これから時間をかけて改善していけばいい。

そう考えると、マレスカが今すぐやらなければならないことは、

押し込まれたときの守備を整理すること。

実はこれだけです。

ここさえ安定すれば、今シーズン求められる最低限の目標は十分に達成できます。


派手な攻撃だけではなく、守備が機能するか否かを意識して試合をみると、マレスカシティへの安心感が得られるかもしれません。


8. ただし、再びプレミアを支配するなら

もちろん、これはあくまで今シーズンの話です。

シティが最終的に目指す場所は、CL圏ではありません。

再びプレミアリーグで優勝し、ヨーロッパでも頂点を争うチームになることです。

そこまで考えると、現在のチームにはまだ大きな伸び代があります。


一つの方法は、選手の質をさらに高めること。

特に中盤に圧倒的な選手を揃え、プレミアのほぼすべての相手に質で優位に立てるチームを作る。

そうなれば、現在のようなWGを中心とした比較的シンプルな攻撃でも、相手を押し込み続けることができます。


もう一つは、戦術そのものを進化させること。

同格相手にもWGの個人能力だけに頼らず崩せる攻撃。

そして、前からのプレスを突破されても簡単には崩れない守備。

これらを整備できれば、選手個人の能力差だけに依存せず、アーセナルのような相手にも戦術で優位に立てるようになります。

もちろん、本当にプレミアやCLの優勝を狙うのであれば、おそらく最終的には両方必要でしょう。

ただ、それは今すぐ完成させるべきものではありません。


今シーズン、マレスカに求めたいのは完成ではない。

まずはCL圏を確保する。

同時に、ボールを支配するシティらしいサッカーを残す。

そして、その過程で攻撃と守備を少しずつ進化させていく。

0-3という結果だけを見ると、不安になるコミュニティシールドでした。

でも、現在地と目標を分けて考えてみると、悲観する必要はないのかもしれません。

むしろ、直すべきところが明確に見えていることこそ、今のマレスカシティに残された伸び代なのだと思います。

シティにおけるアンダーソンの役割はなにか

こんにちは。駆け出しエンジニアのわっしーです。


今回は、マンチェスターシティへ加入することが公式発表されたアンダーソンについて、その特徴解説とシティでの役割予想をしていきます。

アンダーソンとシティの選手を比較して、どの選手に似ているのかということで分析していきます。

結論から言うと、アンダーソンの役割は、短期的にはコバチッチ、長期的にはロドリです。


アンダーソンの特徴解説

私は生粋のシティファンで、シティの試合は90分フルで見ますが、他のプレミアリーグの試合をハイライト以上に見ることはありません。

移籍報道が出る前のアンダーソンへのイメージは、イングランド代表にも呼ばれる、ガタイの良い中盤の選手というものだけでした。

そこで、アンダーソンのプレー集を見て、特徴を確認していきます。


プレー集を見て目立つのは、中盤で推進力のあるドリブル、レンジの広いパス、ミドルシュートです。

シティでいうと、コバチッチと特徴がかなり重なります。

どちらも、中盤で相手選手を一人交わして前へボールを運ぶことができ、その後の視野は広くサイドチェンジもできます。そしてミドルシュートを果敢に狙いますが、正直ゴールできる確率は低いです。

守備についてはプレー集になく、想像になりますが、コバチッチとプレーが似ていることから推察します。

アンダーソンは一人で突っ込んでボールを奪うのが得意で、逆にパスで剥がされるとスペースを開けた分ピンチになりやすいです。


コバチッチとアンダーソンは似ていると言いましたが、全く違う印象を持つ方もいると思います。

それは、アンダーソンが足元の技術に優れているためです。

二人を比較すると、コバチッチは大きくボールを持ち出してスピードで相手を振り切ります。かなりフィジカルに頼ったプレーです。

アンダーソンはボールタッチが柔らかく、また抜きや相手が出した足の少し外側をボール通すことで、相手を抜いていきます。

しかし、役割という点では、二人がやっていることは同じなのです。


アンダーソンの役割

特徴から見てわかるように、自由に動き回る中盤として真価を発揮します。

これは、シティにおけるコバチッチと役割が被ります。

アンダーソンにはクラブレコードの大金をかけて獲得しましたが、コバチッチの代わりとして考えると、この移籍金は高すぎます。

では、アンダーソンはただコバチッチの代役ではないとすると、何を求められているのでしょうか。

それは、ロドリの代役です。


シティは中盤の質で相手を圧倒し、リーグを支配してきました。

しかし、現状はロドリが欠けるだけでチームのレベルが1段階落ちてしまいます。

ロドリは、長期間の怪我明けということもあり、ハイレベルな試合で90分は戦えなくなっています。そのうえ、27年夏に契約が満了します。

来年度、ロドリが移籍してしまうことに備えて、シティはワールドクラスのボランチを求めています。しかし、ボランチ本職の選手を獲得すると、今年度はロドリの控えとなり、来年度いきなり十分な戦力となるか不明です。

そこで、シティは、ボランチもできる中盤のワールドクラスの選手を今年度獲得し、ロドリと併用しつつ、ボランチにも慣れてもらって来年度を迎えることを考えたはずです。

そうして、獲得したのがアンダーソンなのです。


最後に

シティがロドリの代役を求めるのはわかるのですが、それと同時に、ベルナルドの抜けた穴を埋める必要があります。

ベルナルドの代役には、足元の技術があって、攻守ともに賢く90分戦い続けられ、そしてチームの攻撃のテンポを落とせる選手が求められます。

シティにはフォーデンやシェルキなど攻撃のテンポを上げる選手は多くいますが、試合を落ち着かせるために、故意にテンポを落とす必要があります。

次の選手獲得にも注目です。


たった1ゴールから語る、メッシの凄さ

こんにちは。駆け出しエンジニアのわっしーです。


39歳になったメッシが、再びワールドカップの舞台で躍動しています。

4年前のカタールワールドカップで悲願の優勝を果たし、多くの人が「あれが最後の大会になるだろう」と思っていました。主戦場をアメリカに移してからは、以前ほど活躍を耳にする機会も減っていたように思います。

それでも今大会、メッシは2試合で5得点。

正直、ここまでの活躍を予想していた人は少なかったのではないでしょうか。

今回は、そんなメッシの凄さを「心・技・体」の観点から語ってみたいと思います。

とはいえ、メッシについて語り始めるとキリがありません。

そこで今回は、オーストリア戦の2点目、このたった1プレーに絞って見ていきます。


95分に生まれた追加点

試合は95分。アルゼンチンが1-0でリードし、勝利は目前でした。

カウンターから一気にゴール前まで攻め込むと、途中出場のパレデスがペナルティエリア正面で前を向きます。

自らシュートを狙ってもよい場面でしたが、横にはメッシがいました。

パレデスからの横パスを受けたメッシは、得意のドリブルでタイミングをずらしてシュート。しかし、相手DFにブロックされてしまいます。

こぼれ球は斜め前へ。

そこへ相手DFが全力でクリアに向かってきます。

普通なら、ここで無理をする必要はありません。

95分、1-0。

勝利はほぼ手中にあり、一番避けたいのは相手と交錯して怪我をすることでしょう。

しかし、メッシは違いました。

DFより一歩早く、スライディングで足を伸ばす。

ボールはゴールへ吸い込まれました。

39歳とは思えない、執念の一撃でした。


心 ―― 一番凄いのはメンタル

このプレーで私が最も驚かされたのは、技術でもフィジカルでもありません。

メンタルです。

95分、1-0。

怪我のリスクを考えれば、無理に飛び込む必要はありません。

しかしメッシは迷いませんでした。

一般には穏やかな性格に見えるかもしれません。

ですが、私はメッシは世間が思っている100倍負けず嫌いだと思っています。

最後の1プレーまで勝利を追い求める。

だからこそ、20年以上も世界最高峰であり続けているのでしょう。


技 ―― 当たり前のように難しいことをする

もちろん技術も凄まじいものがあります。

パレデスからの横パスは、近距離とは思えないほど速く、しかもメッシの体よりやや後ろ側へ来ていました。

まったく優しくないパスです。

それでもメッシは何事もなかったかのように収めてしまいます。

そしてドリブル。

細かいタッチと絶妙な運び方によって、DFはボールを奪うタイミングを掴めません。

私たちが「簡単そう」と感じてしまうのは、メッシが難しいことを当たり前のようにやっているからなのでしょう。


体 ―― 39歳とは思えないフィジカル

39歳という年齢を考えれば、最後のプレーはなおさら驚異的です。

シュート前に披露したドリブルには、スピードと体幹の強さが必要です。技術だけでは相手を振り切り、シュート前のタメを作れません。

そして最後のスライディング。

あのプレーを見て、「39歳だから」という言葉は意味を失ってしまいます。


だから、私は「心」が一番凄いと思う

そして、やはり私が一番凄いと思うのはメンタルです。

良い選手とは何でしょうか。

答えは人それぞれだと思います。

私の答えはシンプルです。

チームを勝たせる選手。

得点を増やすか、失点を減らすか。

勝利への貢献は、結局そのどちらかしかありません。

メッシは、守備で走らないことを批判されることがあります。

しかし、本当に自分勝手に守備をサボっているのでしょうか。

私はそうは思いません。

これほど負けず嫌いな選手が、チームの勝利を軽んじるはずがないからです。

メッシは、自分がどこで力を使うことがチームを最も勝利に近づけるのかを理解しています。

守備で100%を使うよりも、決定的な場面で違いを作る。

その方がチームの勝つ確率を高められる。

だからこそ、走らないのではなく、「勝つためにエネルギーを配分している」のだと思います。

そして、そんな選手が味方の献身的な守備を見て、何を感じながらプレーしているのか。

それを想像すると、またメッシという選手の奥深さを感じずにはいられません。


最後に

今回は、オーストリア戦のたった1ゴールから、メッシの凄さを「心・技・体」の観点で語ってみました。

本当は、この1プレーだけでもまだまだ語り足りません。

「このプレーは他にここが凄い」

「自分が一番好きなメッシのプレーはこれ」

そんなものがあれば、ぜひコメントで教えてください。


普段はマンチェスター・シティについてあれこれ深掘りしているので、そちらも読んでいただけると嬉しいです。

ペップが抜けたマンチェスター・シティはどうなるのか④クラブ編

こんにちは。駆け出しエンジニアのわっしーです。


今年1月からペップの退任を確信し、その後について考察を続けてきた第四弾となります。

今までは監督、コーチ、選手と現場レベルの指揮系統を上から順に考察してきました。

今回は現場を離れて、クラブ自体の今後について考察します。

ペップ退団の公式発表から時間が経ってしまいましたが、深掘りしていきます。


ペップが抜けることで、シティは優勝から遠ざかってしまうのでしょうか。


シティというクラブの特徴

クラブについて考える時、何を起点とすれば良いのでしょうか。

他の競合チームを念頭に、違いとして特徴を考えてみます。

シティのサッカークラブとしての特徴は、

  • いわゆるオイルマネーで強くなったチームであること
  • ペップの下で、国内リーグとカップだけではなく、CLまで勝ち取った強豪であること
  • 実は1880年に創設されて歴史があること
  • シティ・フットボール・クラブ(CFG)というグローバルなグループをリードしていること

あたりでしょうか。

つまり、クラブ自体には昔から地元ファンがいるが、多額な資金を元に急成長し、イギリス国内すら飛び出しているクラブなのです。

であるなら、このCFGを紐解くとクラブの特徴と、ペップ後が紐解けるはずです。


CFGの狙い

 CFGは全世界的に複数のサッカーチームを経営しています。

そしてこのグループの発端は、マンチェスター・シティです。

シティのグローバル進出の目的は、クラブの安定化と考えられます。


サッカークラブ経営は非常に不安定です。

なぜなら、サッカークラブの最も重要なファクターはサッカー選手ですが、クラブが抱えられる選手数が20人程度と少ないためです。

いかに質の高い選手を獲得できるかがクラブの成績を大きく変えてしまいます。

一旦成績が悪化すると、ファンが離れ、収益が減り、良い選手を取るのが段々と難しくなります。

そして、選手の質が下がるとさらに成績が悪化するように、負のループに陥ります。

負のループを抜け出す主な方法は、悪い状況でもきてくれる選手が大活躍することです。

そんな良い選手はなかなか現れないことは明白です。

このように、サッカーという競技は強くあり続けることが非常に難しいのです。


クラブ経営はいかに良い選手(もちろん監督も)を確保して勝ち続けるかというゲームとなります。

しかし、視野を広げると戦い方が変わります。

それが、クラブを複数保有し、好調不調の波を分散する戦い方です。

もしシティに不調な時期が来ても、グループの他のチームが好調であれば、そこでの収益が期待でき、グループとしては安定します。


また、クラブの最重要ファクターである、選手獲得にも大きな影響があります。

CFGでは地域に根差したクラブチームと連携しており、各国で期待の選手に早い段階でアクセスできるメリットがあります。

その上で、ハイリスクハイリターンな若手選手をCFGの別のクラブで囲いつつ、比較的ゆっくり成長を待てるのです。

期待の星をシティが確保しても、試合に出れず、かと言ってヨーロッパ中堅クラブから引っ張ってくるには移籍金がかかります。

そこで、成長の場としても他のチームと連携することにメリットがあります。


サッカークラブとしては稀有な方法で安定を図るシティに対して、ペップはどんな変化をもたらしたのでしょうか。


ペップが変えたこと

ペップが来る前のシティは、資金を得てから力を蓄え、2011-12シーズンにはプレミアリーグ優勝を果たしました。

歴史と実力を兼ね備えたクラブへと進化していました。

しかし、クラブに文化はありませんでした。

言い換えると、シティらしいサッカーというものがなかったのです。

なんせ、マンチェスターのじゃない方、ですから。


優勝できる実力を備え始めたクラブに対してペップがもたらしたものは明確です。

そう、ポジショナルサッカーです。

支配率を高め、相手を押し込み、圧倒して勝つ。

これがシティのサッカーです。


ポジショナルサッカーという文化を導入する上で、選手たちを入れ替えました。

特に印象的なのはハートです。

シュートストップに定評のあるチーム守護神であったハートですが、ペップからすぐに見限られ、足元の技術を買われたカバジェロなどに取って代わられました。

サッカーチームとしての方向性が決まると、選手補強に無駄がなくなります。

そして、今のシティの選手たちはポゼッションができる前提で集められています。

すると、次の監督は基礎が出来上がっている状態からスタートし、自分の色でチームを上書きできます。

これが文化です。


ペップが文化を構築し、次の監督もポゼッション指向でしょう。

時間と共にポゼッションという文化は失われるかもしれません。

しかし、それでもシティの強さは失われないでしょう。

クラブの安定した強さの要因は、試合でのボール支配ではなく、CFGというグローバルなネットワークがもたらすからです。


最後に

シティというクラブはペップですらパーツと見ている、恐ろしいクラブであり、これからも安定して強くあり続けるでしょう。


このクラブにとって、シティ・フットボール・クラブという事業がいかに重要か伝わっていたら嬉しいです。

そんなCFGの価値を大きく上げられる選手が今のチームに1人だけいます。

彼の活躍次第では、CFGの価値がより認められ、参加クラブが増え、ネットワークが強固になって正のループが期待できるのです。

どの選手かわかりますか?


選手クイズの回答や記事の内容、取り上げてほしいことなどについて、ぜひコメントしてもらえると嬉しいです。